
Alarm w polskich firmach: obce służby infiltrują organizacje przez fałszywych pracowników. Rząd wydał pilne ostrzeżenie i instruktaż

REKLAMA
REKLAMA
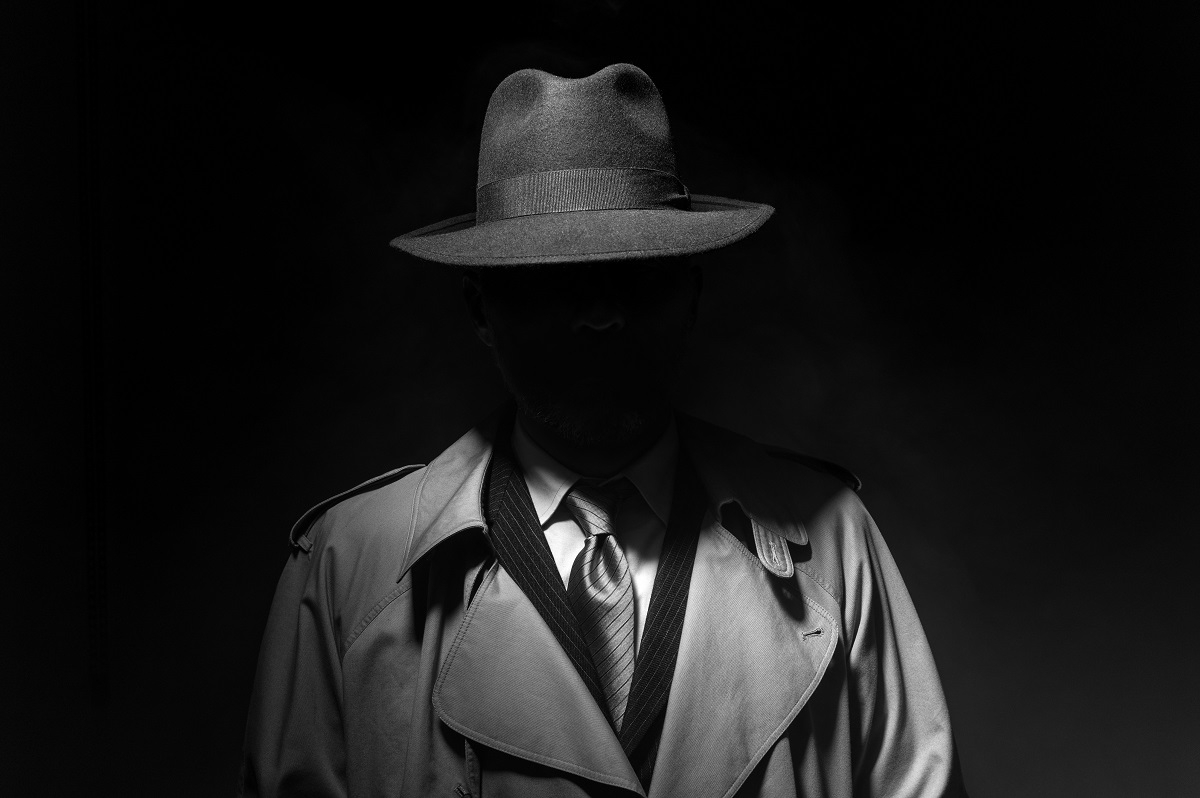
Brzmi jak z filmu, ale to nie żart: obce służby infiltrują polskie firmy, podszywając się pod kandydatów do pracy. Pełnomocnik Rządu ds. Cyberbezpieczeństwa wydał pilną rekomendację dla działów HR. Takie mamy czasy, że teraz każdy rekruter musi wiedzieć, jak rozpoznać szpiega i na co uważać. Stawka: bezpieczeństwo państwa i wrażliwe dane firm.
- Rządowe ostrzeżenie: wrogie państwa atakują przez działy HR i rekrutacje pracowników
- Grupy APT w roli kandydatów – nowa strategia cyberprzestępców na infiltrację
- Rozmowa kwalifikacyjna jako pole bitwy w wojnie hybrydowej – na co zwracać uwagę?
- Pierwsze tygodnie – dosłowny okres próbny dla obu stron: czy to atak socjotechniczny?
- Fałszywe spotkania wideo – nowa broń cyberszpiegów. Naprawdę trzeba zadbać o cyberbezpieczeństwo
- Konferencje branżowe jako pole rekrutacji dla APT - to wcale nie film szpiegowski, ale nowa rzeczywistość
- Programiści i badacze bezpieczeństwa są w szczególnym niebezpieczeństwie
- Co zrobić po wykryciu infiltracji – procedura alarmowa
- Współpraca międzyinstytucjonalna w odpowiedzi na zagrożenie
Rządowe ostrzeżenie: wrogie państwa atakują przez działy HR i rekrutacje pracowników
Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa Krzysztof Gawkowski wydał 28 kwietnia 2026 r. pilną rekomendację dla wszystkich podmiotów Krajowego Systemu Cyberbezpieczeństwa. Dokument ostrzega przed nowym typem zagrożenia: zaawansowane grupy hakerskie próbują infiltrować polskie organizacje, podszywając się pod zwykłych kandydatów do pracy.
REKLAMA
REKLAMA


Kontrola PIP. Nowe uprawnienia
To nie science fiction, ale rzeczywistość. Firmy i instytucje publiczne stały się celem wyrafinowanych ataków socjotechnicznych, za którymi stoją służby wrogich państw. Docelową grupą narażoną na atak są podmioty z KSC, ale również inne przedsiębiorstwa nie mogą czuć się bezpiecznie.
Grupy APT w roli kandydatów – nowa strategia cyberprzestępców na infiltrację
Grupy APT (Advanced Persistent Threat) to zaawansowane zespoły hakerskie, specjalizujące się w długofalowych cyberatakach, często powiązane ze służbami specjalnymi obcych państw. Dotychczas działały głównie przez phishing czy exploity – teraz zmieniły taktykę.
Jak wskazuje rekomendacja rządowa, grupy te zaczęły "na szerszą skalę stosować metody związane z próbą przeniknięcia do podmiotu osoby rekrutującej się jako pracownik". W praktyce oznacza to, że na rozmowę kwalifikacyjną może zgłosić się profesjonalny szpieg, którego celem jest dostęp do systemów IT i kradzież wrażliwych danych. Przeniknięcie takiej osoby do struktur organizacji "wiąże się ze szczególnym zagrożeniem dla bezpieczeństwa państwa oraz samego zaatakowanego podmiotu" – ostrzega dokument.
REKLAMA

Rozmowa kwalifikacyjna jako pole bitwy w wojnie hybrydowej – na co zwracać uwagę?
Pełnomocnik wydał szczegółowe zalecenia dla działów HR. Pierwsza linia obrony to proces rekrutacyjny. Rekomendacja wskazuje konkretne czerwone flagi i sposoby zapobiegania. Jak to zrobić?
- Prowadzić rozmowy wyłącznie z włączoną kamerą. Rekruterzy muszą zwracać uwagę na nienaturalne pauzy, opóźnienia i nagłe wyciszenia mikrofonu w momentach, gdy kandydat powinien odpowiadać. To może oznaczać, że osoba po drugiej stronie ekranu korzysta z promptera lub otrzymuje instrukcje od kogoś z zewnątrz.
- Weryfikować historię zatrudnienia bezpośrednio u poprzednich pracodawców – nie wystarczy CV ani profil LinkedIn, które mogą być sfałszowane lub przejęte.
- Przy rolach o podwyższonym ryzyku, takich jak administratorzy IT, analitycy bezpieczeństwa czy programiści z dostępem do wrażliwych systemów, zaleca się weryfikację tożsamości na żywo – osobiście lub z wykorzystaniem zaawansowanych metod biometrycznych.
Pierwsze tygodnie – dosłowny okres próbny dla obu stron: czy to atak socjotechniczny?
Nawet jeśli kandydat przeszedł rekrutację, czujność nie może osłabnąć. Rekomendacja wskazuje na kluczowy okres: pierwsze tygodnie pracy. Co zwłaszcza wtedy robić i na co zwrócić szczególną uwagę? Poradnik zaleca, aby:
- Poprosić nowego pracownika o odczytanie numeru seryjnego urządzenia, z którego korzysta – to prosty sposób na potwierdzenie, że faktycznie ma fizyczny dostęp do sprzętu, a nie pracuje zdalnie z ukrytej lokalizacji.
- Monitorować aktywność pod kątem nietypowych godzin pracy. Jeśli pracownik loguje się w nocy lub w weekendy, to sygnał ostrzegawczy.
- Kluczowa zasada: nadawać uprawnienia stopniowo (least privilege) i uważnie obserwować próby eskalacji uprawnień. Nowy pracownik nie powinien od razu mieć dostępu do wszystkich systemów.
Fałszywe spotkania wideo – nowa broń cyberszpiegów. Naprawdę trzeba zadbać o cyberbezpieczeństwo
Ataki nie ograniczają się do rekrutacji. Grupy APT wykorzystują również spotkania wideo do infekowania systemów. Trzeba uważać na spotkaniach online. Na co?
- Weryfikować domeny linków do spotkań. Prawidłowe adresy do najpopularniejszych komunikatorów to zoom.us i teams.microsoft.com. Każda inna domena – np. teamslivc[.]com, ms-meet[.]xyz, micrusoft[.]us – to sygnał alarmowy.
- Jeśli podczas spotkania wystąpią "problemy z dźwiękiem", a rozmówca proponuje "aktualizację" wymagającą pobrania pliku lub wklejenia komendy w terminalu – natychmiast przerwać połączenie. To klasyczna pułapka.
- Atakujący mogą kontaktować się z przejętych kont osób, które ofiara zna. Sam fakt, że wiadomość pochodzi od znajomego, nie gwarantuje bezpieczeństwa.
Konferencje branżowe jako pole rekrutacji dla APT - to wcale nie film szpiegowski, ale nowa rzeczywistość
Rekomendacja ostrzega również przed zagrożeniami podczas konferencji i eventów branżowych:
- Kontakty nawiązane osobiście nie są automatycznie wiarygodne. Należy weryfikować firmy i osoby proponujące współpracę techniczną lub integrację z systemami.
- Nie otwierać projektów z nieznanych repozytoriów, nie instalować aplikacji dystrybuowanych poza oficjalnymi kanałami, nawet jeśli prosi o to "partner biznesowy" poznany na prestiżowej konferencji.
- Atakujący budują wiarygodność przez formalne procedury – dokonują wpłat, przechodzą onboarding, by uśpić czujność. Dlatego trzeba stosować zasadę minimalnych uprawnień również wobec kontrahentów.
Programiści i badacze bezpieczeństwa są w szczególnym niebezpieczeństwie
Dokument rządowy zwraca uwagę na szczególnie narażoną grupę: pracowników technicznych, programistów, analityków bezpieczeństwa i badaczy.
- Oferty pracy mogą być generowane przez AI na podstawie ich publikacji i aktywności online – to spersonalizowane kampanie rekrutacyjne, które są w rzeczywistości pułapkami.
- Traktować z ostrożnością niezamówione oferty, jeśli pochodzą z darmowych skrzynek email, odwołują się do firm niemożliwych do zweryfikowania lub kierują na strony zarejestrowane w ostatnich dniach.
- Przy analizie nieznanych projektów i narzędzi od osób spoza organizacji stosować izolowane środowiska – nigdy nie uruchamiać nieznanego kodu na produkcyjnych systemach.
Co zrobić po wykryciu infiltracji – procedura alarmowa
W przypadku podejrzenia incydentu rekomendacja nakazuje błyskawiczną reakcję:
- Niezwłocznie zablokować konto i dostęp do wszystkich systemów.
- Przeprowadzić szczegółową analizę: historia logowań, używane narzędzia, ostatnie działania na repozytoriach i w systemach.
- Skontaktować się z właściwym CSIRT – CISRT NASK, CSIRT GOV, CSIRT MON lub sektorowym zespołem reagowania na incydenty – aby skonsultować sytuację i zlecić profesjonalną analizę.
Współpraca międzyinstytucjonalna w odpowiedzi na zagrożenie
Rekomendacja powstała we współpracy Ministerstwa Cyfryzacji, CSIRT KNF oraz CSIRT NASK. Jak podaje rekomendacja, szersze informacje dostępne są w raporcie CSIRT KNF pt. "Socjotechnika grup APT w procesach rekrutacyjnych i relacjach biznesowych".
Rekomendacja ma podstawę prawną, więc sprawa jest poważna - nie jest to tylko kolejny prasowy komunikat. Wydana została na podstawie art. 67a ustawy o krajowym systemie cyberbezpieczeństwa i jest skierowany do wszystkich podmiotów KSC, ale jej zalecenia powinny wdrożyć również firmy prywatne – zwłaszcza te zatrudniające specjalistów IT i przetwarzające wrażliwe dane.
W dobie hybrydowej pracy i zdalnych rekrutacji działy HR stały się nieoczekiwaną linią frontu w wojnie cybernetycznej. Czujność rekruterów może zdecydować o bezpieczeństwie całej organizacji.
Źródło: Ministerstwo Cyfryzacji


REKLAMA

© Materiał chroniony prawem autorskim - wszelkie prawa zastrzeżone. Dalsze rozpowszechnianie artykułu za zgodą wydawcy INFOR PL S.A.

- Czytaj artykuły
- Rozwiązuj testy
- Zdobądź certyfikat
REKLAMA

